Cegah Kecurangan Ujian Online: Token, SEB, dan Deteksi Tab
Kecurangan pada ujian online tidak bisa dihilangkan sepenuhnya. Yang bisa dilakukan adalah mempersulitnya, mendeteksinya, dan memastikan ada tindakan yang adil ketika terjadi. Pendekatan yang paling masuk akal karenanya berlapis: tiap lapis menutup satu celah, dan tidak ada satu lapis pun yang diharapkan sempurna.
Artikel ini membahas lima lapis pengaman untuk ujian berbasis komputer, dengan contoh dari PurwaExam, aplikasi ujian yang kami bangun untuk sebuah perguruan tinggi negeri (nama disamarkan atas permintaan pihak terkait). Gambaran fitur ujian secara umum ada di fitur wajib aplikasi ujian online untuk kampus.
Mulai dari Ancaman yang Realistis
Sebelum memilih pengaman, tentukan ancaman yang paling mungkin terjadi. Umumnya:
- peserta bertukar jawaban lewat pesan singkat atau grup obrolan,
- peserta membuka sumber lain di perangkat yang sama atau perangkat kedua,
- peserta mengerjakan bersama-sama dalam satu ruangan,
- soal bocor sebelum atau sesudah ujian,
- orang lain mengerjakan ujian atas nama peserta.
Setiap ancaman punya penangkal yang berbeda. Token tidak membantu melawan joki, dan Safe Exam Browser tidak membantu bila peserta berbisik dengan teman di sebelahnya.
Lapis 1: Desain Ujian Itu Sendiri
Pengaman termurah adalah rancangan ujian yang sulit disalin. Beberapa praktik yang berguna:
- Soal dan pilihan jawaban diacak per peserta, sehingga nomor dan urutan berbeda antar layar.
- Soal ditarik dari bank yang cukup besar, bukan satu set tetap, supaya peserta tidak menerima soal yang persis sama.
- Soal dibekukan per percobaan. Muat ulang halaman tidak mengubah soal, urutan, maupun urutan pilihan, sehingga peserta tidak dapat “mengundi” soal baru.
- Waktu dihitung di server, bukan di perangkat peserta, sehingga mengubah jam perangkat tidak memperpanjang waktu.
PurwaExam menerapkan keempatnya. Perlu dicatat, pengacakan membantu tetapi tidak menghentikan peserta yang memotret layar atau bertukar informasi lewat cara lain.
Lapis 2: Token Akses
Token adalah kode yang dibagikan pengawas tepat saat ujian dimulai. Fungsinya mengatur siapa yang dapat memulai dan kapan. Praktik yang baik:
- kode acak berisi campuran angka dan huruf, bukan kata yang mudah ditebak,
- masa berlaku terbatas sesuai kebutuhan sesi,
- pembatasan percobaan salah, supaya token tidak dapat ditebak dengan mencoba berulang,
- token dibuat baru untuk setiap sesi, bukan dipakai ulang.
Token tidak menghalangi peserta yang sudah masuk untuk berbuat curang. Ia hanya memastikan ujian tidak dibuka sebelum waktunya atau tanpa sepengetahuan pengawas.
Lapis 3: Safe Exam Browser
Safe Exam Browser (SEB) mengunci perangkat peserta ke dalam peramban khusus ujian sehingga ruang geraknya menyempit. Ia efektif untuk ujian bernilai tinggi di laboratorium dengan perangkat yang dapat diseragamkan. Cara kerja dan mekanisme validasinya dibahas lengkap di Safe Exam Browser: cara kerja dan cara memakainya.
Untuk ujian di perangkat pribadi yang beragam, SEB bisa menambah beban dukungan teknis. Pertimbangkan apakah risikonya sebanding.
Lapis 4: Pencatatan Kejadian Mencurigakan
Aplikasi dapat mencatat sinyal seperti peserta berpindah tab atau jendela. Cara kerjanya memanfaatkan kemampuan peramban memberi tahu aplikasi saat halaman tidak lagi terlihat. Sinyal ini berguna untuk mendeteksi pola yang tidak wajar.
Namun perlu hati-hati. Kejadian itu bukan bukti kecurangan. Halaman bisa tersembunyi karena notifikasi sistem, gangguan perangkat, atau salah klik. Beberapa prinsip yang sebaiknya dipegang:
- Perlakukan sebagai sinyal, bukan vonis. Kejadian dicatat dan dapat ditinjau manusia.
- Rancang tindak lanjut yang proporsional. Mengakhiri ujian peserta secara otomatis berdasarkan satu sinyal berisiko menghukum orang yang tidak bersalah.
- Sediakan jalur pemulihan. Harus ada cara bagi panitia untuk meninjau dan memulihkan peserta yang salah terdeteksi.
- Beritahukan kebijakannya kepada peserta sebelum ujian, termasuk apa yang dicatat dan konsekuensinya.
Lapis 5: Pengawasan Manusia dan Tindakan Cepat
Teknologi tidak menggantikan pengawas. Pengawas ruangan mengamati hal yang tidak terlihat oleh sistem: peserta berbisik, ponsel kedua, atau catatan tersembunyi. Aplikasi sebaiknya memudahkan mereka bertindak.
Di PurwaExam, admin dapat memaksa peserta keluar dari sesi bila diperlukan, dan tindakan itu tercatat. Log aktivitas juga membantu menelusuri apa yang terjadi bila ada sengketa setelah ujian. Dengan begitu pengawas dan panitia punya dasar untuk memutuskan, bukan sekadar dugaan.
Pengawasan Kamera: Perlu Dipertimbangkan?
Pengawasan kamera dan mikrofon sering dianggap solusi akhir. Kenyataannya, ia menambah biaya, kebutuhan koneksi, serta pertimbangan privasi yang serius: persetujuan peserta, tempat penyimpanan rekaman, siapa yang boleh melihatnya, dan berapa lama disimpan. PurwaExam sengaja belum mencakup fitur ini.
Untuk ujian di laboratorium dengan pengawas ruangan, kamera biasanya tidak diperlukan. Pertimbangkan hanya untuk ujian jarak jauh bernilai tinggi, dan siapkan kebijakan privasinya terlebih dahulu.
Ringkasan Lapisan Pengaman
| Lapis | Membantu Mencegah | Tidak Mencegah | Kerumitan |
|---|---|---|---|
| Desain ujian | Menyalin nomor dan urutan | Memotret layar | Rendah |
| Token akses | Membuka ujian di luar waktu | Curang setelah masuk | Rendah |
| Safe Exam Browser | Membuka aplikasi lain di perangkat | Bertukar informasi di luar layar | Sedang |
| Pencatatan kejadian | Memberi sinyal pola tidak wajar | Menjadi bukti tunggal | Sedang |
| Pengawas dan tindakan cepat | Perilaku di ruangan | Curang yang tak terlihat | Bergantung jumlah pengawas |
Kebijakan dan Komunikasi
Teknologi hanya separuh jawaban. Kampus perlu aturan tertulis tentang apa yang dianggap pelanggaran, bagaimana pelanggaran ditangani, dan bagaimana peserta dapat mengajukan keberatan. Sosialisasikan sebelum ujian, termasuk apa saja yang dicatat sistem. Peserta yang paham aturan cenderung lebih patuh, dan keputusan panitia lebih mudah dipertanggungjawabkan.
Checklist Sebelum Hari Ujian
- Tentukan ancaman yang paling mungkin dan pilih lapis pengaman yang sesuai.
- Pastikan soal dan pilihan diacak, dan bank soal cukup besar.
- Siapkan token per sesi dan tentukan siapa yang membagikannya.
- Uji Safe Exam Browser di satu komputer bila dipakai, termasuk menolak peramban biasa.
- Tetapkan kebijakan atas kejadian yang tercatat dan siapa yang meninjaunya.
- Pastikan ada jalur pemulihan bagi peserta yang salah terdeteksi.
- Latih pengawas memakai fitur aplikasi, termasuk keluar sesi paksa.
- Sosialisasikan aturan kepada peserta sebelum ujian.
Langkah Berikutnya
Bila kampus Anda sedang menimbang sistem ujian dengan pengawasan berlapis, mulailah dari tingkat risiko ujian dan kesiapan laboratorium. Kami dapat membahas ruang lingkupnya melalui layanan aplikasi web dan desktop dan LMS dan platform edukasi. Untuk gambaran faktor biaya pengawasan, baca biaya aplikasi ujian online custom untuk kampus, dan untuk proses migrasinya, studi kasus migrasi PurwaExam ke Laravel dan Filament.
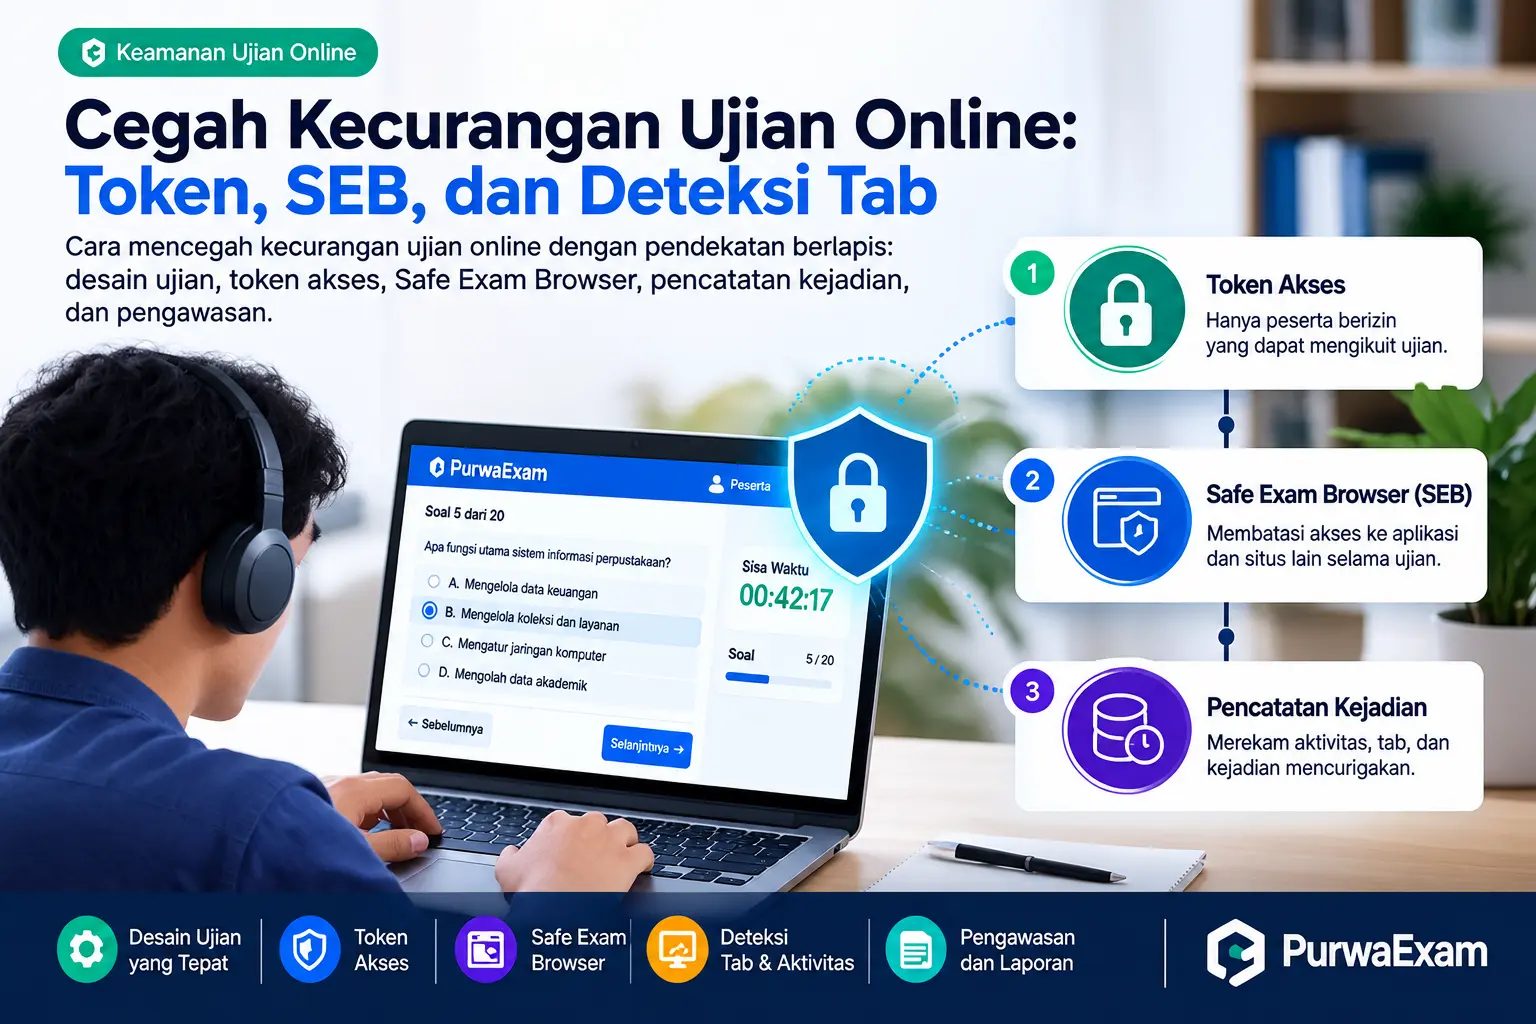
Cara mencegah kecurangan ujian online dengan pendekatan berlapis: desain ujian, token akses, Safe Exam Browser, pencatatan kejadian, dan pengawasan.
Pelayanan
Butuh website atau aplikasi?
Sashindo Project membangun company profile, aplikasi web, LMS, dan otomasi Google Apps Script sesuai kebutuhan bisnis Anda.
Lihat layanan